WordPress コピーを止めずに、どの文がコピーされたかを知る。CCC後継WordPressプラグイン「Rapls Copy Notice」を公開しました 読者が記事の本文をコピーすると、コピーされた文をログに残して管理者にメールで知らせるCCC後継プラグイン「Rapls Copy Notice」を公開しました。コピーを止めない理由と、訪問者のデータを信用しない作り、キャッシュとの付き合い方を書きます。 2026.10.31 WordPress
WordPress WordPress 7.1.4 が公開|22件の脆弱性と、更新の途中に開く「数秒の窓」、いま確認しておくこと WordPress 7.1.4で22件の脆弱性が直りました。いちばん重いのは、更新の途中の数秒に開くログイン不要のリモートコード実行です。セキュリティプラグインでは防げないこの件の中身と、.htaccessの1行、確認することをまとめます。 2026.10.30 WordPress
AI ダウンロードフォルダーのAGENTS.mdで、CodexとClaude Codeが乗っ取られる。CVEのつかない攻撃を、手元のMacで確かめた ダウンロードフォルダーに置かれたAGENTS.mdやCLAUDE.mdで、CodexやClaude Codeが乗っ取られる手口が報告されました。CVEのつかない攻撃の中身と、手元のMacで影響がないかを確かめたコマンドと結果をまとめました。 2026.10.29 AI
WordPress UpdraftPlusの開発元に不正アクセス、盗まれた「合鍵」でサイトに裏口が。初心者向けに、自分のサイトの確かめ方をていねいに解説 WordPressのバックアッププラグインUpdraftPlusの開発元が不正アクセスを受け、遠隔管理の鍵が盗まれました。自分のサイトは関係あるのか、どこを見ればいいのかを、管理画面の操作だけで、初心者向けに一つずつ、ていねいに説明します。 2026.10.25 WordPress
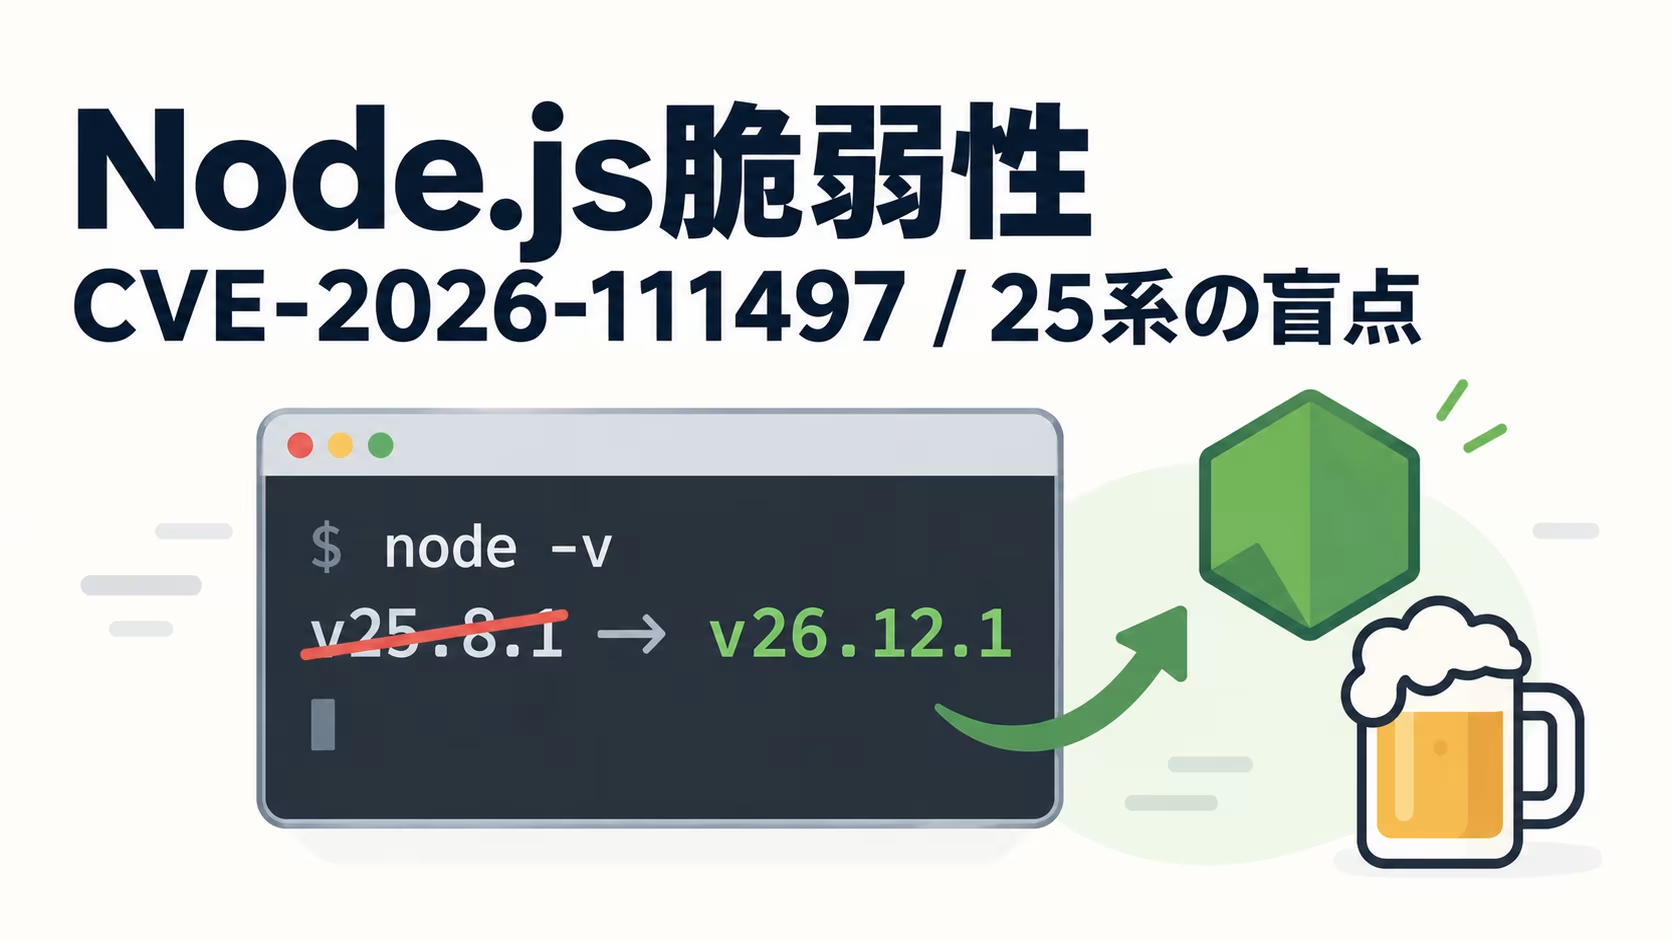
Web Development Node.js脆弱性(CVE-2026-111497):手元のMacのNode.jsは、修正版が出ない25.xだった【Homebrew】 Node.jsの脆弱性CVE-2026-111497が修正されました。でも手元のMacのNode.jsは修正版の出ない25.xでした。Homebrewで26.12.1に上げたとき、Brotliなど何が一緒に更新されたかをログで読み解きます。 2026.10.22 Web Development
WordPress PHP脆弱性「php2shell」(CVE-2026-109618/109619)、パッチ公開前から適用完了まで、XserverのWordPressサイトで確かめたこと PHPの重大な脆弱性php2shell(CVE-2026-109618/109619)について、パッチ前後にWordPressサイトで確認することをまとめます。Xserverの管理画面停止中に、phpinfoで設定を確かめた結果も載せます。 2026.10.21 WordPress
WordPress Ghostscriptの脆弱性CVE-2026-39919と、WordPressでPDFサムネイルを作るサイトがやること Ghostscriptの深刻な脆弱性CVE-2026-39919は、細工したPDFのアップロードで任意コード実行に至るおそれがあります。WordPressのPDFサムネイル生成との関係、影響範囲、対策をPDFプラグインの開発者が整理します。 2026.10.17 WordPress
WordPress WordPress 7.1.2 で直った脆弱性 CVE-2026-87902 と、いま確認すること WordPress 7.1.2 は修正1件のセキュリティリリースです。認証なしでテーマ外の PHP ファイルを読み込ませられる CVE-2026-87902 の中身と、影響する版、版数・自動更新・サーバー設定の確認手順をまとめました。 2026.09.23 WordPress
WordPress WordPress にパスキーでログインするプラグインを作りました|Rapls Passkey WordPress の管理画面にパスキーでログインできるプラグイン Rapls Passkey を公開しました。既存のログイン画面を置き換えず、パスワードを残したままパスキーを1つ足す設計にした理由と、端末を失くした人をどう戻すかの復旧経路の話をまとめています。無料版はWordPress.orgから。 2026.09.08 WordPress
AI フォルダを消されたあと、settings.jsonをどう書き直したか。denyリストでは足りなかった Claude Codeにフォルダを消された後、settings.jsonを見直しました。denyリストの書き方には落とし穴があり、サンドボックスと承認は独立していません。実際の設定ファイルと、PreToolUseフックによる保護の実例を公開します。 2026.07.31 AI