11月19日の2時57分に、「サイトが WordPress 7.1.5 に自動更新されました」というメールが届いていました。
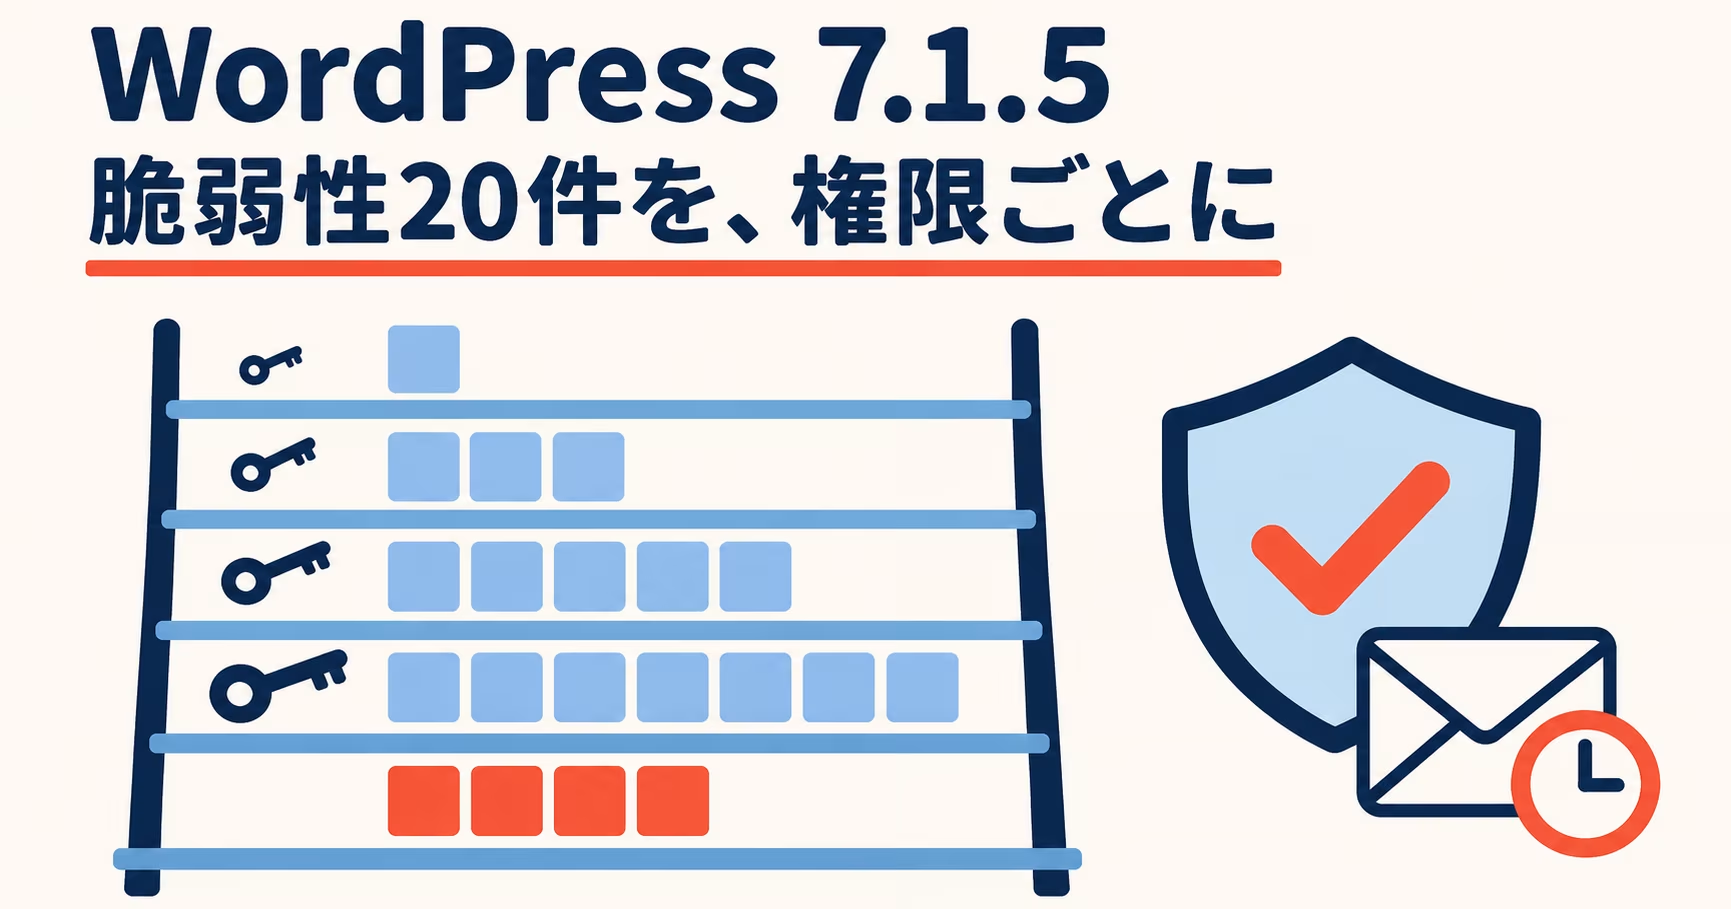
7.1.4から3週間です。今回は20件の脆弱性の修正で、そのうちログインなしで狙えるものが4件あります。いちばん重いのは、テンプレートパーツのブロックの属性を使って、ログインなしで権限を上げられるもので、リモートコード実行につながる可能性があるとされています。11月19日14時半の時点で、実際に悪用されたという報告はありません。自動更新が効いていれば、もう入っているはずです。効いていなければ、ダッシュボードの「更新」からすぐに上げてください。ここから先は、公式の一覧を必要な権限ごとに並べ直して、raplsworks.comで確かめたことと照らし合わせていきます。

7.1.1から数えて、もう5行です。

7.1.4のときは、ログインなしが2件でした。今回は倍です。
11月19日 2時57分:自動更新のメールが届いていた
7.1.5は、11月18日(米国時間)に公開されました。raplsworks.comには、日本時間の19日2時57分に自動更新で入っています。こちらで何も操作しないうちに、更新は終わっていました。
昼過ぎに管理画面を開くと、「WordPress 7.1.5 へようこそ」の画面に変わっていて、「メンテナンスとセキュリティのリリース」の欄に、7.1.5から7.1.1までの5行が並んでいました。冒頭の画面がそれです。どの行も中身は「詳しくはリリースノートを」で終わっていて、件数は書かれていません。7.1.1が「36個のバグを修正」、7.1.3が「4個のバグを修正」と書いてあるくらいで、セキュリティの修正が何件だったのかは、リリースノートを開かないと分かりません。
自動更新のメールが来ていないサイトや、管理画面に7.1.5の画面が出ていないサイトは、自動更新が止められているかもしれません。wp-config.php に、次のどちらかが書かれていないかを見てください。
define( ‘AUTOMATIC_UPDATER_DISABLED’, true );
define( ‘WP_AUTO_UPDATE_CORE’, false );
どちらかがあると、コアの自動更新は動きません。WordPressのセキュリティチームも、10月29日の投稿で、この2つが設定されていないかを確かめるよう呼びかけていました。制作会社が「勝手に更新されると困る」という理由で入れていることがあるので、引き継いだサイトでは一度見ておくと安心です。
余談ですが、同じ夜の3時ごろから、raplsworks.comを置いているXserverでは、nginxの脆弱性への対策でHTTP/2が止められていました。WordPressの自動更新が2時57分なので、その3分ほどあとです。本体とサーバーの両方で、同じ夜に別々の修正が進んでいたことになります。こちらの話は別の記事に書きました。
11月18日(米国時間):20件の中身
公式のバージョンページには、20件が報告を受けた順に並んでいます。そのままだと、自分のサイトにどれくらい関係があるのかが読み取りにくいので、必要な権限ごとに並べ直しました。分け方は、公式の一覧の書き方に合わせています。CVE番号と深刻度の点数は、7.1.3と7.1.4のときと同じく、公式の告知には載っていません。
| 必要な権限 | 件数 | 中身 |
|---|---|---|
| ログイン不要 | 4 | テンプレートパーツのブロックの属性を使う権限昇格(リモートコード実行の可能性)/コメントのショートコード属性を使う保存型XSS/REST APIの検索で、非公開のタクソノミーの用語が見える/XML-RPCのピンバックをまとめて送るDoS |
| 購読者以上 | 1 | XML-RPCの wp.getComments で情報が漏れる |
| 寄稿者以上 | 3 | oEmbedの応答に入ったスクリプトによるXSS/Comment Dateブロックの日付形式を使う保存型XSS/メディアをFileブロックに変換するときのファイル名を使う保存型XSS |
| 投稿者以上 | 2 | REST APIのコメントで、ほかのユーザーのメールアドレスが見える/管理画面のコメント編集で、権限の確認をすり抜けられる |
| 編集者以上 | 1 | REST APIで投稿やテンプレートの作成者を指定するところから、情報が漏れる |
| 管理者 | 2 | Customizerのプレビューを使う保存型XSS/マルチサイトで、サイト管理者がメニューのプレビューからスーパー管理者を乗っ取れる |
| 権限の記載なし | 5 | WP_Meta_Query の入れ子のrelationを使うSQLインジェクション/Customizerの変更セットのフロントページ設定を使うSQLインジェクション/wp_interactivity_data_wp_context() のXSS/Openverseの画像のメタデータを使うXSS/古いメディアライブラリのポップアップの反射型XSS |
| 守りを固める修正 | 2 | JSONのメディアタイプの判定を厳しくした/ブロックエディターからImgurの埋め込みを外した |
いちばん重いのは、テンプレートパーツのブロック
テンプレートパーツは、ヘッダーやフッターのように、ページをまたいで使い回す部品のことです。その属性を使って、ログインしていない人が本来持っていない権限を手に入れられる、というのが公式の書き方です。報告したのはLogan Homolkaさんで、報道ではリモートコード実行につながりうる件として扱われています。
ただ、どんな構成のサイトなら実際にコードを実行できるのかは、公表されていません。raplsworks.comはクラシックテーマのCocoonで動いています。それでも、公表されている情報だけでは「ブロックテーマでなければ関係ない」とは言い切れないので、ここは更新しておくほかありません。
コメント欄から入れる、ログイン不要のXSS
もう1つ目立つのが、コメントの中のショートコードの属性を使って、ログインなしでスクリプトを仕込める件です。報告者は、Awesome MotiveのRafie Muhammadさんでした。コメントを受け付けているサイトなら、誰でも書き込める入口から入れることになります。承認制にしているサイトでも、管理画面でそのコメントを開いたときに動く種類のものなのかどうかは、公式の一覧からは分かりません。
報告者の欄を見ていて気づいたこと
20件の報告者の中に、Anthropicの名前が2回出てきます。古いメディアライブラリのポップアップの反射型XSSと、REST APIの検索で非公開の用語が見える件です。7.1.3でも3件、7.1.4でも2件がAnthropicからの報告でした。セキュリティチームは10月に、AnthropicのOSS Scannerにも参加しています。
OpenverseのXSSを報告したのは、Velcore ConsultingのShu Takahashiさんです。
もう1つ、Imgurの埋め込みが外されたのは、Imgurの側でそのサービスがすでに終わっていたからだそうです。使えなくなったものが残っているだけでも、守りの上では穴になる、ということなのでしょう。
8月19日から:7.1系は3か月で5回目
7.1が出たのは8月19日です。そこから、まず9月17日に7.1.1、5日後の9月22日に7.1.2が出ました。それから10月6日に7.1.3、10月28日に7.1.4、そして11月18日に7.1.5です。間隔は、5日、14日、22日、21日と、だんだん3週間に近づいています。
この速さの理由は、セキュリティチームの10月29日の投稿に書かれています。HackerOneに届く報告は、長い間、月に20〜30件でした。それが7月に450件、8月に773件に増え、今年だけで3,000件を超えたそうです。チームは、その多くをAIツールを使った研究によるものだと見ていて、届いた報告をAIで振り分けてから、人が最終判断をする形に変えています。
海外のニュースレターThe Repositoryは、7.1.5の記事の見出しで「セキュリティチームは3週間ごとのリリースを目指す」と書いています。ただ、記事の本文は読めていないので、誰がいつそう言ったのかは確かめられていません。7.1.4から7.1.5までがちょうど21日だった、ということだけは事実です。
古い系列を使っているサイトにも、同じ修正が配られています。20件すべてが直っているのは、7.0.9、6.9.12、6.8.13、6.7.12、6.6.12、6.5.15です。6.4以前は、その系列に当てはまる件数だけが直っていて、たとえば4.7.40は11件です。4.6以前には、もう修正は出ません。WordPressは「積極的にサポートするのは最新版だけ」という立場なので、古い系列のまま使い続けるのは、あまりおすすめできません。
次の7.2は、12月8日に出る予定です。今回の修正は、すでに7.2のRC2にも入っています。7.2を待ってから上げよう、と考える必要はありません。
11月19日 14時半:自作プラグインを動かしてみた
今回変わったファイルは17個あり、その中に shortcodes.php、formatting.php、REST APIのコメント、投稿、テンプレート、用語検索のコントローラー、Interactivity APIのファイルが入っています。プラグインを作っている身としては、ショートコードとREST APIに手が入ったのが気になりました。
7.1.5になったraplsworks.comで、自作のプラグインを動かしてみました。いまのところ、問題は見つかっていません。ショートコードやREST APIを使うプラグインを作っている方は、自分の手元でも一度確かめておくと安心です。
2時57分に自動更新のメールが届いてから、20件の中身を読んだのは昼過ぎでした。自動更新が効いているサイトなら、読む前にもう直っています。
出典
- Version 7.1.5(WordPress.org) ── 20件の一覧、報告者、古い系列の版番号、変更ファイル
- WordPress公式のXのポスト
- Make WordPress Security(The Core Security Initiative: two months in)
- WordPress 7.1.5 Patches 20 Security Issues, Including Potential RCE and SQL Injection Flaws(Cyber Security News)
- WordPress 7.1.5 Fixes 20 Security Flaws, Including Unauthenticated RCE and Privilege Escalation(Cyberpress)
- WordPress 7.1.5 Patches 20 Vulnerabilities as Security Team Aims for a Release Every Three Weeks(The Repository)

コメント